Na konferencji Microsoft Ignite 2026 gigant z Redmond ogłosił głęboką transformację systemu Windows 11, przygotowując go na erę autonomicznych agentów AI i hybrydowej inteligencji. Nowe mechanizmy, takie jak kontenery izolujące MXC, ochrona administratora czy platforma bezpieczeństwa działająca poza jądrem systemu, mają chronić firmy przed zagrożeniami generowanymi przez AI. Jednocześnie Windows Autopatch przyspiesza aktualizacje, Copilot na PC zyskuje lokalne funkcje diagnostyczne, a Windows Server 2028 integruje infrastrukturę lokalną z chmurą Azure.
Podczas tego wydarzenia Pavan Davuluri, EVP działu Windows + Devices, przedstawił wizję rozwoju systemu operacyjnego dla nowoczesnego środowiska pracy. Windows 11, działający obecnie na ponad 1 miliardzie urządzeń na świecie, staje się platformą zaprojektowaną specjalnie do bezpiecznego uruchamiania autonomicznych agentów AI. Liderzy technologiczni nie pytają już, czy wdrażać sztuczną inteligencję, lecz jak skalować jej efekty bez generowania nadmiernych kosztów i ryzyka.
Nowe mechanizmy ochrony Windowsa przed zagrożeniami
Ważnym punktem na Ignite 2026 było wzmocnienie odporności samego systemu operacyjnego. Ogólną dostępność zyskała platforma Windows Endpoint Security, która pozwala dostawcom oprogramowania zabezpieczającego - takim jak Bitdefender, CrowdStrike, ESET, SentinelOne, Sophos, Trellix czy TrendAI - przenieść swoje mechanizmy z jądra systemu do trybu użytkownika.
Takie rozwiązanie zapobiega sytuacjom, w których pojedynczy błąd narzędzia ochronnego destabilizuje całe urządzenie. W wersji zapoznawczej udostępniono również Windows baseline protection, łączące bezpieczny rozruch, zabezpieczenia oparte na wirtualizacji i integralność pamięci w jeden czytelny stan weryfikowalny przez działy IT.
Kolejną nowością w pełnej dystrybucji jest Windows Administrator Protection. Funkcja ta pozwala lokalnym administratorom pracować domyślnie na uprawnieniach standardowego użytkownika. Gdy konkretne zadanie wymaga wyższych przywilejów, system weryfikuje tożsamość za pomocą Windows Hello i przyznaje je wyłącznie dla tej jednej operacji, a po jej zakończeniu natychmiast je cofa.
Gigant z Redmond reaguje tym samym na gwałtowny wzrost liczby zagrożeń. Według raportu Microsoft Digital Defense Report uzbrojenie podatności wymaga dziś zaledwie jednego prompta dla AI, a liczba nowych luk ma się w tym roku podwoić. Do ich wykrywania w kodzie Windows służy potężny, wielomodelowy system skanujący MDASH, dzięki któremu tylko w październiku 2026 r. wydano poprawki dla ponad 1100 podatności, czyli więcej niż w całym 2025 r.
Skuteczne dostarczanie tych łatek zapewnia usługa Windows Autopatch, z której korzysta już ponad 150 mln urządzeń (wzrost o ponad 50 proc. w ciągu ostatniego roku). Klienci tego rozwiązania wdrażają aktualizacje średnio o ponad 40 proc. szybciej niż przy użyciu lokalnych narzędzi zarządzania, ograniczając przy tym przerwy w pracy do jednego ponownego uruchomienia w miesiącu.
W usłudze Microsoft Intune Enterprise App Management pojawiła się także wersja zapoznawcza automatycznych aktualizacji dla aplikacji instalowanych samodzielnie przez pracowników, a zarządzanie deklaratywne utrzymuje konfigurację sieci Wi-Fi i VPN nawet w trybie offline.
Bezpieczna izolacja autonomicznych agentów na urządzeniach
Przejście AI z fazy testów do codziennej pracy oznacza, że agenty AI operują na firmowych plikach, aplikacjach i sieciach. Aby działy IT nie musiały wybierać między całkowitym blokowaniem takich narzędzi a dawaniem im pełnej swobody, Microsoft rozbudowuje środowisko Microsoft Execution Containers (MXC), obecne w Windows 11 od października 2026 r.
MXC izoluje każdego agenta w czasie rzeczywistym, ściśle określając, do jakich zasobów ma on dostęp. Z rozwiązania tego korzystają już m.in. OpenAI (domyślnie w Codex), Meta na dziesiątkach tysięcy maszyn z Windows, a także ponad 20 innych twórców oprogramowania, w tym Anthropic, Box, Perplexity i Replit.
Na konferencji Ignite 2026 zaprezentowano kolejne ulepszenia MXC. W wersji zapoznawczej pojawiły się usprawnienia kontenerów procesów, chroniące przestrzeń roboczą agenta i weryfikujące jego tożsamość. Ogólną dostępność zyskały tryby nauki i zezwoleń, pozwalające administratorom zaobserwować normalne zachowanie agenta przed narzuceniem mu sztywnych reguł. Dla zadań najwyższego ryzyka udostępniono natomiast eksperymentalne lokalne maszyny wirtualne Micro VM z izolacją sprzętową, a całość zarządzania integruje się z narzędziami Agent 365, Microsoft Entra, Intune, Defender i Purview.
Dla agentów potrzebujących własnego środowiska pracy przeznaczona jest usługa Windows 365 for Agents, oferująca im bezpieczne komputery w chmurze. Agenci obsługują w nich ekran, klawiaturę i mysz podobnie jak ludzie, co umożliwia automatyzację pracy w starszych lub lokalnych aplikacjach pozbawionych interfejsów API. Rozwiązanie to można rozliczać w ramach Copilot Credits, a zespół operacyjny Microsoftu skrócił dzięki niemu czas przetwarzania zamówień o 60 proc.
Lokalne możliwości Copilota na komputerach z procesorami AI
Koncepcja hybrydowej inteligencji zakłada dynamiczne kierowanie zadań AI między chmurą a lokalnym układem obliczeniowym na komputerze użytkownika. Wkrótce na komputerach klasy Copilot+ PC pojawią się trzy nowe funkcje lokalne asystenta Copilot, mające zoptymalizować zużycie tokenów i przyspieszyć codzienną pracę.
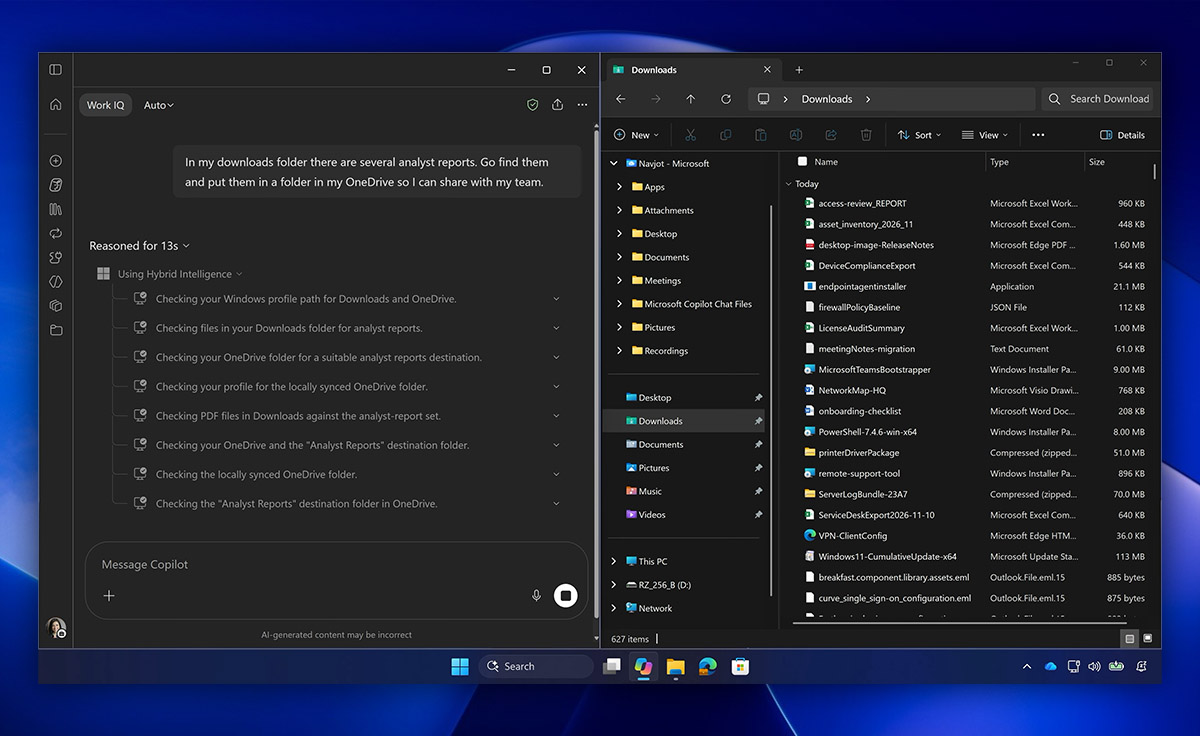
Pierwszą nowością jest kontekst lokalny. Za zgodą użytkownika Copilot zyska wgląd w otwarte pliki, aktywne aplikacje i stan urządzenia, co pozwoli mu udzielać trafniejszych podpowiedzi. Drugą są akcje lokalne, dzięki którym asystent wykona polecenia bezpośrednio w systemie plików, np. uporządkuje folder "Pobrane", skopiuje dokumenty projektowe czy zmieni ich nazwy na podstawie poleceń w języku naturalnym.
Trzecim elementem są lokalne modele AI, wykorzystywane m.in. do diagnostyki komputera. Copilot przeprowadzi skanowanie systemu w trybie tylko do odczytu, aby ustalić przyczynę problemów z dźwiękiem Bluetooth lub wolnym połączeniem sieciowym, odciążając działy wsparcia technicznego. Użytkownicy będą też mogli płynnie przejść do rozmowy z asystentem bezpośrednio z nowego okna wyszukiwania Windows Search.
Hybrydowa inteligencja w narzędziach programistycznych GitHub
Deweloperzy należą do największych konsumentów tokenów AI, dlatego Microsoft wprowadza mechanizm hybrydowej inteligencji do usługi GitHub Copilot Fusion. Narzędzie to, dostępne w wersji zapoznawczej w aplikacji GitHub Copilot, wierszu poleceń oraz edytorze VS Code, kieruje zadania programistyczne do lokalnych modeli, takich jak MAI Code 1.1 Flash. Rozwiązanie działa na stacjach roboczych wyposażonych w układy NVIDIA RTX Spark, AMD Ryzen AI Max oraz procesory z serii Ryzen AI Max 400.
W programie pilotażowym uczestniczą już firmy z listy Fortune 500 oraz partnerzy tacy jak Adobe, Autodesk, Dell, HP, Insight, NVIDIA i PwC. Ely Greenfield, CTO i EVP w Adobe Creative Products, zwrócił uwagę, że uruchamianie wybranych zadań lokalnie pozwala firmom kontrolować rosnące wydatki na AI bez rezygnacji z zaawansowanych możliwości chmury.
Na lokalne środowiska w Windows stawiają również twórcy agentów, tacy jak Hermes, OpenClaw, Perplexity czy Replit, z którego rozwiązania korzysta dom aukcyjny Christie's do pracy na poufnych danych o dziełach sztuki bez wysyłania ich poza urządzenie.
Jednolita infrastruktura od stacji roboczych po serwery
Microsoft spaja komputery osobiste, serwery lokalne i chmurę Azure w jeden ekosystem obliczeniowy. Portfolio sprzętowe obejmuje zarówno komputery Copilot+ PC z układami Intel Core Ultra i Qualcomm, jak i stacje robocze dla twórców z układami AMD Ryzen AI Max, NVIDIA RTX Spark (np. Surface Laptop Ultra) czy biurkowe superkomputery NVIDIA DGX Station dla modeli o bilionach parametrów.
Z kolei w chmurze gigant wprowadził technologię Direct Stream dla Windows 365 i Azure Virtual Desktop, poprawiającą niezawodność połączeń o blisko 300 proc. względem debiutu usługi. Na początku 2027 r. do testów trafią też maszyny wirtualne z procesorami graficznymi NVIDIA, strumieniujące obraz na dwa monitory 4K przy 60 klatkach na sekundę.
W segmencie serwerowym w publicznej wersji zapoznawczej zadebiutował system Windows Server 2028, oferujący maszyny wirtualne Trusted Launch, kryptografię postkwantową oraz możliwość zarządzania serwerami i komputerami PC z jednego miejsca za pomocą Intune i Windows Autopatch. System ten rozszerza środowisko Microsoft Foundry na infrastrukturę lokalną, pozwalając firmom przetwarzać dane bezpośrednio w własnych centrach danych przy użyciu akceleratorów AMD MI350P (w zapowiedzi w pierwszej połowie 2027 r.) oraz platformy NVIDIA DGX Station z układem GB300 Grace Blackwell Ultra (748 GB pamięci).
Eksperci z Microsoft doradzają firmom planującym budżety sprzętowe na lata 2027-2028, aby w pierwszej kolejności wdrożyły Windows Autopatch i ochronę administratora, skonfigurowały polityki kontenerów MXC w Intune oraz rozpoczęły testy lokalnego routingu modeli w GitHub Copilot i systemu Windows Server 2028.
Chcesz być na bieżąco? Dodaj CentrumXP do listy preferowanych źródeł w Google!