Microsoft zaprezentował rozwiązanie o nazwie Project Perception, stanowiące odpowiedź na rosnące zagrożenie ze strony ataków wykorzystujących sztuczną inteligencję. Technologia ta wykorzystuje wyspecjalizowane agenty red, blue i green teamów do emulowania hakerów, tworzenia reguł KQL i automatycznego naprawiania podatności w kodzie. Cały proces odbywa się pod pełną kontrolą człowieka, który zatwierdza kluczowe operacje. Nowość dostępna jest w wersji zapoznawczej na całym świecie i bazuje na dedykowanym modelu MAI Cyber Flash, redukując koszty zużycia tokenów.
Microsoft odpiera cyberataki za pomocą autorskich agentów
Szybkość rozwoju sztucznej inteligencji zmieniła układ sił w cyberbezpieczeństwie. Przestępcy coraz częściej sięgają po zmodyfikowane modele językowe, które potrafią dostosowywać techniki ataku w trakcie wdzierania się do infrastruktury. Dave Weston, kierownik ds. bezpieczeństwa w Microsoft, zwrócił uwagę na incydent w Meksyku, gdzie AI wygenerowała 17 tys. linii kodu w 49 modułach, samodzielnie naprawiając swoje błędy i budując nowe funkcje podczas włamania. Tradycyjne reguły obrony nie radzą sobie w sytuacjach, gdy metoda ataku ulega ciągłej zmianie.
W odpowiedzi na te wyzwania gigant z Redmond stworzył Project Perception. Jest to kompletny system bezpieczeństwa, który przetwarza biliony sygnałów dziennie i analizuje je w Microsoft Security Graph. Zasady cyberbezpieczeństwa uległy zmianie i dziś przewagę ma napastnik. Dlatego zbudowaliśmy nowy stos bezpieczeństwa w Project Perception, oparty na wiedzy eksperckiej Microsoftu w zakresie zagrożeń i reagowania na incydenty - wyjaśnia Weston. Pozwala to zachować precyzję bez drastycznego zwiększania wydatków na tokeny.
Osią całego projektu są zróżnicowane modele sztucznej inteligencji, w tym jednostki wyspecjalizowane. Rozpoznają one ryzyko, ustalają priorytety i przekazują zadania agentom. Ponieważ napastnicy działają z prędkością maszynową, obrońcy muszą dysponować narzędziami pracującymi w tym samym tempie.
Chcesz być na bieżąco? Dodaj CentrumXP do listy preferowanych źródeł w Google!
Podział ról w zespole agentów
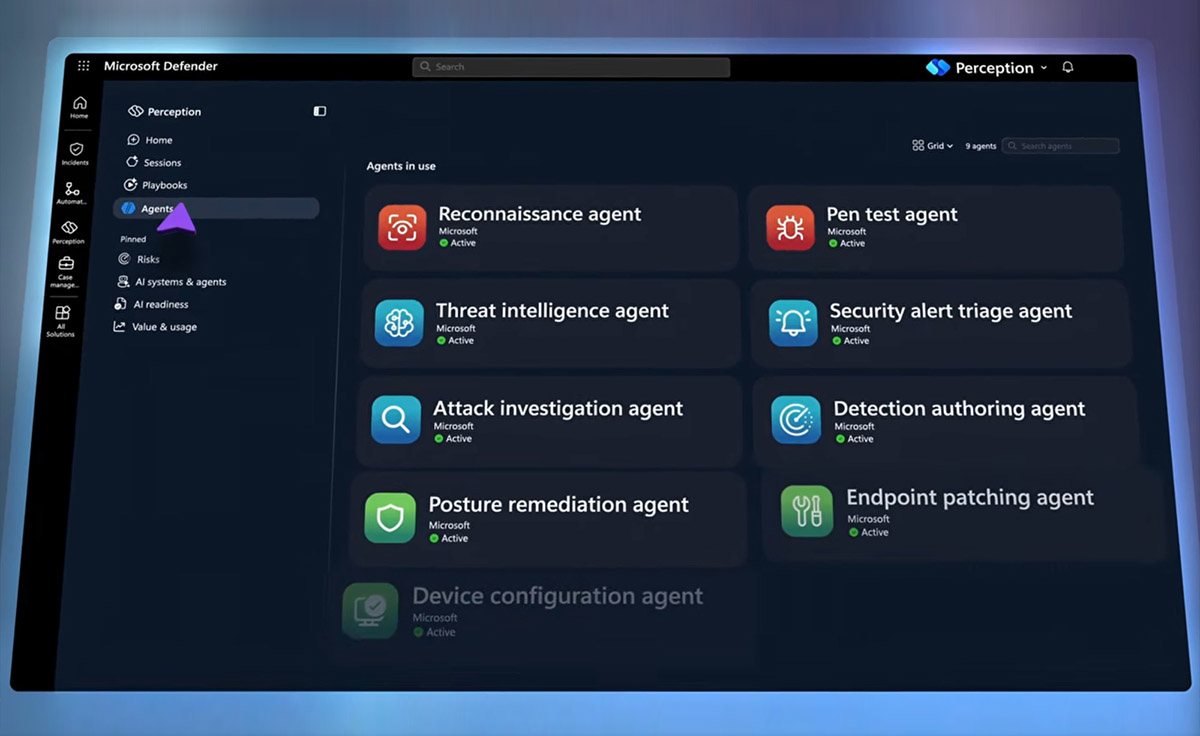
Środowisko Microsoft Defender udostępnia podgląd pracy podzielonych zespołów. Agenty "czerwone" symulują ataki, oceniają podatność środowiska i wyznaczają realne ścieżki przełamania zabezpieczeń. Agenty "niebieskie" odpowiadają za analizę incydentów, korelację zdarzeń i szybkie tworzenie automatycznych reguł detekcji w języku KQL. Z kolei agenty "zielone" pełnią rolę naprawczą, utwardzają konfigurację sprzętową i przygotowują gotowe łatki programistyczne.
Pracą tych jednostek kierują odtwarzalne scenariusze, wzorowane na sprawdzonych procedurach SOC. Użytkownik może uruchomić analizę za pomocą pojedynczego prompta, np. pytając o stopień ochrony przed konkretną grupą hakerską. System analizuje wskaźniki zagrożeń i natychmiast sprawdza, czy aplikacje firmy są podatne na przejęcie. Każda operacja wysokiego ryzyka wymaga akceptacji człowieka, co pozwala zachować pełny nadzór.
Dave Weston zaznacza, że integracja z ludzkim operatorem jest kluczowa dla bezpiecznego wdrożenia automatyzacji. Za każdym razem, gdy ma nastąpić operacja o znacznych skutkach, agent zatrzyma się i zapyta o zgodę. Jako człowiek w pętli mogę kierować procesem, potwierdzać rozumowanie agenta i zatwierdzać działania. Zarządzanie i zaufanie to najważniejsze elementy w tej grze - wyjaśnia ekspert. Po uzyskaniu zgody agenty testują aplikacje i wykrywają punkty podatne na ataki typu SQL injection.
Naprawa podatności w kodzie produkcyjnym
Zamiast poprzestawać na samym zidentyfikowaniu problemu, Project Perception natychmiast przechodzi do jego usunięcia. Agent "niebieski" pisze dedykowane reguły KQL, które dają czas na wdrożenie docelowej poprawki i pozwalają monitorować ruch wokół zagrożonego punktu. Następnie agent "zielony" proponuje plan remediacyjny, osłaniając sieć zaporą WAF, dodając weryfikację autoryzacji i tworząc sparametryzowane zapytania do bazy danych.
Wszystkie proponowane modyfikacje przechodzą automatyczne testy przed trafieniem na serwery. System generuje gotowe zapytanie typu pull request i po zatwierdzeniu scala zmiany z kodem produkcyjnym, skracając czas reakcji z wielu dni do zaledwie kilku minut. Podsumowaniem każdej sesji jest szczegółowy raport zawierający opisaną ścieżkę ataku, plan naprawczy i pełną linię czasową zdarzeń. Zgromadzone dane pozwalają zespołom na szybki przegląd sytuacji w portalu Defender lub z poziomu wiersza poleceń za pomocą wtyczki MCP.
Dla zachowania opłacalności Microsoft zastosował dedykowany model MAI Cyber Flash działający wewnątrz MDASH. Obsługuje on około 90% powtarzalnych zapytań związanych z wyszukiwaniem i łataniem luk, a tylko najbardziej skomplikowane 10% zadań przekazuje do droższych modeli klasycznego typu. Rozwiązanie to oszczędza budżet i pozwala utrzymywać najwyższą skuteczność, co potwierdza wynik na poziomie około 96% w benchmarku CyberGym. Project Perception znajduje się obecnie w fazie preview na całym świecie.
Dowiedz się więcej z artykułów: