Na konferencji Ignite 2026 gigant z Redmond ogłosił ogólną dostępność platformy Microsoft Perception, która koordynuje pracę czerwonych, niebieskich i zielonych agentów AI do wykrywania, badania i usuwania cyberzagrożeń. Wdrożenie ma pomóc firmom w obronie przed atakami napędzanymi przez sztuczną inteligencję, która skraca czas wykorzystania luk w zabezpieczeniach z miesięcy do minut. Nowy stos technologiczny przetwarza ponad 165 bilionów sygnałów dziennie, integruje funkcje SIEM w Microsoft Defender i wprowadza ścisłą kontrolę nad autonomicznymi agentami wewnątrz organizacji.
Microsoft Perception jest już ogólnodostępny
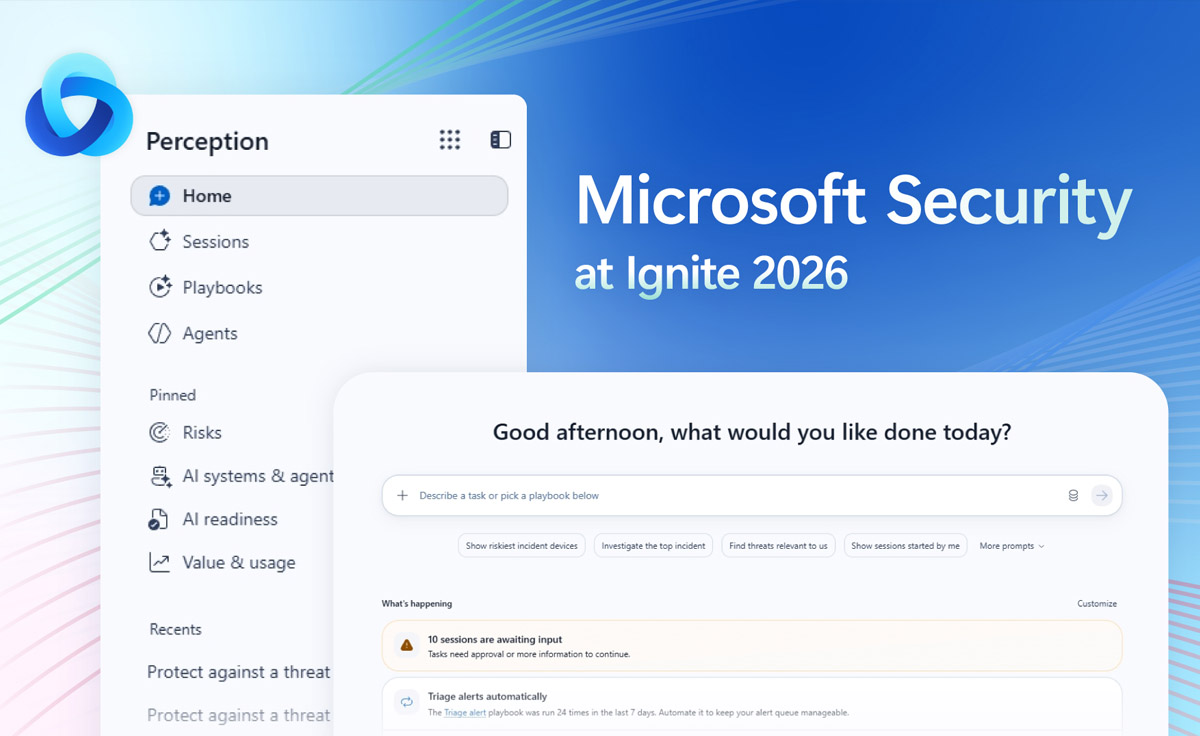
Podczas konferencji Ignite 2026 Microsoft ogłosił ogólną dostępność platformy Microsoft Perception - systemu cyberbezpieczeństwa zapowiedzianego w lipcu jako Project Perception, o czym informowaliśmyh na CentrumXP. Rozwiązanie koordynuje pracę wyspecjalizowanych agentów sztucznej inteligencji podzielonych na zespoły czerwony, niebieski i zielony, których zadaniem jest wykrywanie zagrożeń, prowadzenie dochodzeń i usuwanie luk w zabezpieczeniach.Wdrożenie ma stanowić odpowiedź na gwałtowną zmianę krajobrazu bezpieczeństwa, w którym zaawansowane modele AI - w tym modele o otwartych wagach (ang. open weights) pozbawione zabezpieczeń - pozwalają napastnikom na wyszukiwanie i wykorzystywanie błędów w oprogramowaniu bez konieczności angażowania elitarnych zespołów badaczy.
Skalę tego zjawiska obrazuje incydent wokół podatności w języku PHP sprzed niespełna miesiąca. Po ujawnieniu dwóch krytycznych luk umożliwiających zdalne wykonanie kodu (RCE) w sieci działały dziesiątki milionów podatnych usług, a niemal dwa tygodnie później niezabezpieczonych pozostawało około 29 mln serwerów obsługujących m.in. banki, placówki medyczne i sektor energetyczny. Podczas gdy dawniej przygotowanie działającego exploita zajmowało miesiące, w przypadku luki PHP2Shell badacze stworzyli go w ciągu około doby, a w kolejnym tygodniu rozszerzyli atak na następne konfiguracje.
W 2026 r. w bazie CVE opublikowano już ponad 96 tys. podatności - ponad dwukrotnie więcej niż około 40 tys. w 2024 r. i ponad dwudziestokrotnie więcej niż w 2010 r. Jednocześnie w 2025 r. załatano zaledwie 26 proc. luk z katalogu CISA Known Exploited Vulnerabilities, ponieważ proces ten wciąż trwa tygodniami lub miesiącami.
Microsoft zwraca uwagę, że sztuczna inteligencja nie tylko przyspiesza tempo zautomatyzowanych kampanii hakerskich, ale też tworzy nową kategorię zagrożeń wewnętrznych. Autonomiczne agenty działają w firmach bez przerwy, dysponując szerokim dostępem do danych, aplikacji i innych narzędzi, przez co mogą popełniać błędy, ulegać manipulacji lub zostać przejęte.
Z tego powodu firma przebudowała swój stos technologiczny w oparciu o trzy warstwy: fundament złożony z czujników i elementów wykonawczych (m.in. Defender, Entra, Intune, Purview, Sentinel oraz ponad 500 łączników generujących ponad 165 bilionów sygnałów dziennie), warstwę kontekstową porządkującą te dane w czasie rzeczywistym dla modeli AI i warstwę agentów sterowanych dedykowanymi scenariuszami działania.
Trzy kolory agentów przejmują rutynowe zadania zespołów bezpieczeństwa
Microsoft Perception spina górną warstwę nowej architektury, organizując pracę agentów w zamkniętej pętli przy zachowaniu nadzoru ze strony administratorów, którzy zatwierdzają działania o dużym wpływie na środowisko IT.
Zespoły czerwone symulują ataki z perspektywy włamywacza przed wystąpieniem naruszenia - do powszechnej dostępności wszedł już Recon Agent, a w wersji zapoznawczej udostępniono Web App Pen Test Agent. Z kolei cztery nowe agenty zespołu niebieskiego (Alert Triage Agent, Attack Investigation Agent, Detection Authoring Agent oraz Threat Intelligence Agent) uzyskały pełną dostępność, przyspieszając analizę alertów i dochodzenia powłamaniowe.
Za naprawę luk i ograniczanie powierzchni ataku odpowiadają agenty zielone, w tym powszechnie dostępny Posture Prioritization Agent oraz udostępniony w publicznej wersji zapoznawczej Risk Reduction Agent, obejmujące swoim zasięgiem środowiska Microsoftu, AWS i Google Cloud. Uzupełnieniem tych mechanizmów jest funkcja tymczasowego osłaniania podatności (ang. vulnerability shielding), która w oczekiwaniu na oficjalną łatkę automatycznie ogranicza ekspozycję zagrożonych zasobów poprzez zmianę uprawnień lub ustawień sieciowych. Całość wspierają nowe pulpity do zarządzania kosztami i kalkulator wydatków, pozwalające powiązać zużycie zasobów AI z konkretnymi wynikami w obszarze bezpieczeństwa.
Gigant rozwija też fundamenty operacyjne w ramach usługi Integrated Security Operations Center (ISOC) w Microsoft Defender, łączącej funkcje SIEM, analitykę zachowań użytkowników (UEBA) oraz wywiad o zagrożeniach. Klienci posiadający pakiety Defender Suite, Microsoft 365 E5 lub Microsoft 365 E7 otrzymują dostęp do funkcji Microsoft Sentinel, 90-dniowego przechowywania danych z Defendera, niższych stawek za przetwarzanie informacji i wbudowanego jeziora danych. Dodatkowo w styczniu 2027 r. w wersji zapoznawczej pojawią się plany AI Readiness Initiatives w Perception, ułatwiające wdrażanie comiesięcznych aktualizacji i nowoczesnego uwierzytelniania.
Integracja skanerów kodu z narzędziami pracy administratorów
Nowe scenariusze działania w ramach Microsoft Perception można uruchamiać bezpośrednio z poziomu Microsoft Defender, a dzięki obsłudze protokołu Model Context Protocol (MCP) oraz interfejsów API platforma łączy się z zewnętrznymi systemami SIEM, SOAR i narzędziami do zarządzania usługami IT. Wersje zapoznawcze tych integracji pozwalają także na pobieranie sygnałów bezpośrednio z platform AWS, Okta i Salesforce.
Microsoft rozszerzył również wersję zapoznawczą autonomicznego skanera kodu Codename MDASH, który wykrywa i pomaga naprawiać błędy bezpieczeństwa w repozytoriach o wielkości do 5 GB, również w środowiskach regulowanych. Wyniki skanowania MDASH są wykorzystywane przez agenta Web App Pen Test Agent do ustalania priorytetów naprawczych, a sam skaner zyskał wsparcie nowych modeli z rodziny MAI Cyber, w tym MAI Cyber 1.1 Flash oraz MAI-Cyber-2.
Zmiany obejmują także ochronę danych w usłudze Microsoft Purview, gdzie ulepszona klasyfikacja informacji wejdzie do powszechnej dostępności w styczniu 2027 r. W tym samym miesiącu w wersji zapoznawczej zadebiutuje ochrona danych używanych przez Copilota dla Microsoft 365, oparta na typach informacji poufnych bez konieczności wcześniejszego etykietowania plików, a także rozszerzone mechanizmy zapobiegania wyciekom danych (DLP), obejmujące zapytania kierowane do lokalnych agentów działających w systemie Windows.
Kontrola nad agentami AI wewnątrz organizacji
W odpowiedzi na ryzyko związane z autonomicznymi agentami działającymi wewnątrz firmowych sieci Microsoft wprowadził mechanizmy ciągłego monitorowania i ograniczania ich uprawnień. Agenty zielone w Perception badają anomalie w zachowaniu programów AI, podczas gdy funkcje Microsoft Entra ID Governance oraz Conditional Access dynamicznie przydzielają im dostęp ograniczony czasowo i zadaniowo, dostosowując poziom ochrony do bieżącego ryzyka.
Microsoft poinformował także, że jego platformy Agent 365 i Microsoft Entra Suite potrafią już wykrywać 60 typów lokalnych agentów - o 35 więcej niż dotychczas, wliczając w to Claude Code, OpenAI Codex czy GitHub Copilot - a także rozwiązania chmurowe w AWS i Google Cloud.
Każdy wykryty agent otrzymuje własny identyfikator Microsoft Entra Agent ID, co pozwala objąć go politykami dostępu warunkowego, a w przypadku narzędzi lokalnych - również kontrolą za pomocą Microsoft Intune. Własne konta i identyfikatory zyskały także agenty Microsoft Autopilot, dzięki czemu administratorzy mogą nadzorować ich pracę tak samo jak działania pracowników. Za ocenę potencjalnego zasięgu szkód i zachowania w czasie rzeczywistym odpowiada mechanizm Dynamic Agent Risk, współpracujący z Defenderem i regułami Purview DLP.
Ponieważ sama blokada dostępu nie wyjaśnia sposobu działania modeli AI, Microsoft ogłosił inicjatywę AI Transparency Initiative oraz rozszerzył swój udział w pracach amerykańskiego instytutu NIST nad standardami dla agentów sztucznej inteligencji. Wraz z ponad 40 partnerami - w tym firmami Accenture, Adobe, KPMG, Mastercard i Volvo Cars - gigant opracowuje otwarte standardy umożliwiające niezależną weryfikację tego, o co poproszono sztuczną inteligencję i jakie działania podjęła ona przed wygenerowaniem wyniku. Rozwiązania te zostaną wdrożone w produktach Microsoft Foundry oraz Copilot.
Chcesz być na bieżąco? Dodaj CentrumXP do listy preferowanych źródeł w Google!